
Wireshark保姆级教程(下载+安装+汉化+抓包,含所有版本,2026最新)
Wireshark 是一款免费、开源的网络协议分析工具,中文常叫网络抓包工具。它能把网卡上流过的数据包逐个抓下来,拆开每一层的协议头,用列表和树形结构展示。网络排障、协议开发、教学演示、安全分析都用它。Wireshark安装包下载地址:Wireshark 下载(源自官网,放心使用)
Wireshark 能抓以太网、无线、回环、USB 等接口上的流量,支持上千种协议解析,从 TCP/IP、DNS、HTTP 到 TLS、SMB、工业协议都能拆。捕获之后可以按 IP、端口、协议、字段值过滤,能跟踪一条 TCP 连接的完整会话。
同类工具里,Fiddler 和 Charles 只处理 HTTP 和 HTTPS,Wireshark 协议覆盖全、图形界面直观、过滤语法强大、跨三个平台,抓下来的包能直接展开到字段级。
接下来手把手带大家把 Wireshark 的下载、安装、汉化和抓包操作搞清楚,全程实测,无任何门槛,电脑小白也能轻松看懂。
Wireshark版本介绍
Wireshark 同时维护三条线:稳定版、旧稳定版、开发版:| 分支 | 最新版本 | 发布时间 | 状态 | 适合谁 |
|---|---|---|---|---|
| 4.6.x | 4.6.9 | 2026-09-23 | 稳定版,推荐 | 绝大多数人,新装直接用这个 |
| 4.4.x | 4.4.19 | 2026-09-23 | 旧稳定版,只收安全修复 | 还在用 macOS 11、Win10 1607 或 Server 2016 的老机器 |
| 5.0.x | 5.0.0rc1 | — | 开发预览版,不建议日常用 | 想提前试新功能、能接受崩溃的人 |
Wireshark下载
Wireshark安装包:Wireshark中文版(源自官网,放心使用)| 平台 | 安装包 | 说明 |
|---|---|---|
| Windows x64 | Wireshark-4.6.9-x64.exe | Intel 和 AMD 处理器用这个,安装包自带 Npcap |
| Windows Arm64 | Wireshark-4.6.9-arm64.exe | 骁龙 X 这类 Arm 处理器用 |
| Windows 便携版 | WiresharkPortable64_4.6.9.paf.exe | 免安装,放 U 盘里用,Npcap 要另外装 |
| macOS 通用 | Wireshark 4.6.9.dmg | Intel 和 Apple 芯片同一个包 |
Windows 用户直接下载 .exe 文件,macOS 用户下载 .dmg 文件,Linux 用户不需要下载安装包,直接通过系统软件源安装即可(后面会说明)。
Wireshark安装
1)Windows安装
双击 exe 安装包启动安装,显示欢迎界面,点击"Next"继续。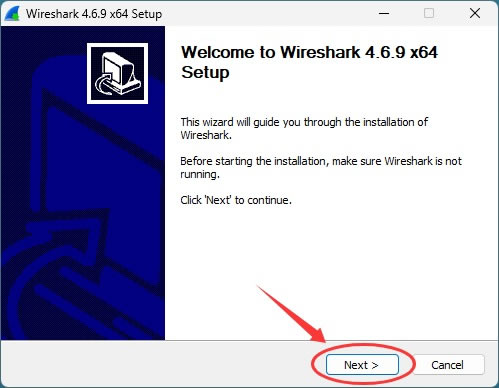
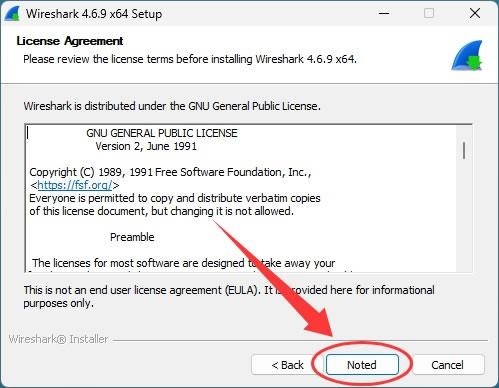
许可协议页面,直接点击"Noted":
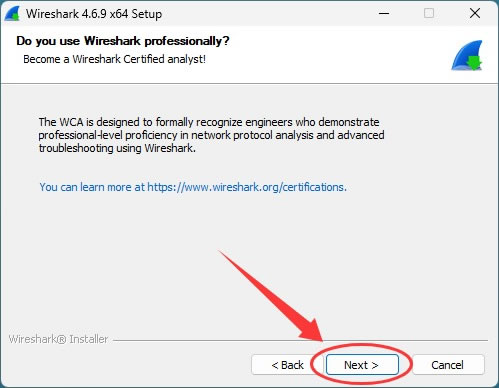
直接点击“Next”:
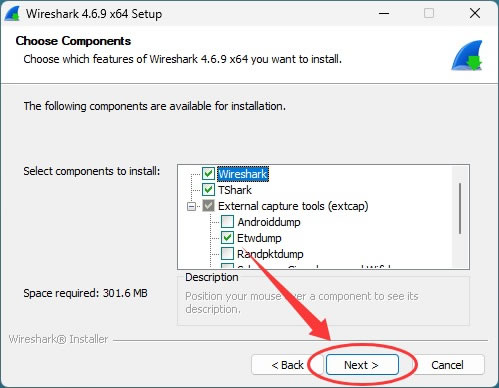
选择安装组件。默认会安装 Wireshark 核心程序、TShark(命令行版)等,保持默认勾选即可。
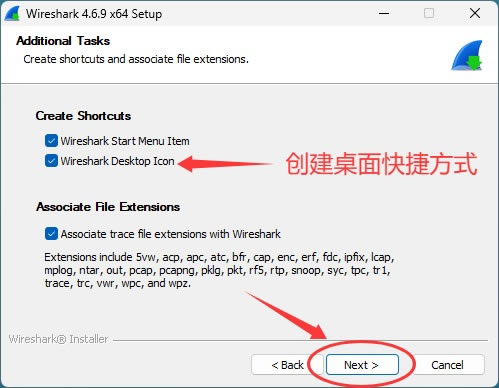
建议勾选“Wireshark Deskop Icon”创建桌面快捷方式:
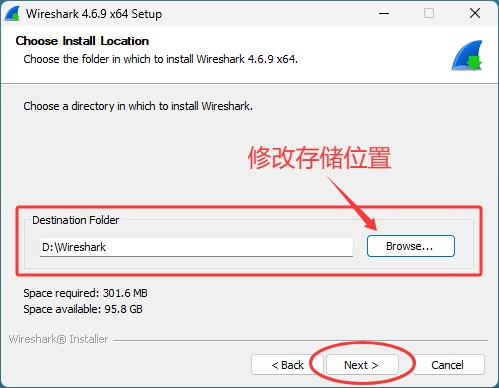
选择安装路径。默认在 C:\Program Files\Wireshark,我建议改到 D 盘,比如 D:\Wireshark,减少系统盘占用。
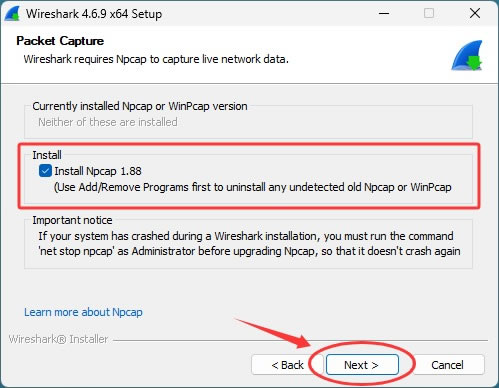
安装 Npcap 组件,这是安装过程中最重要的一步。NPcap 是一个网络数据包抓包工具软件,是 WinPcap 的改进版,拥有更好的抓包性能,并且稳定性优异。Wireshark 需要 Npcap 来捕获网络数据包:
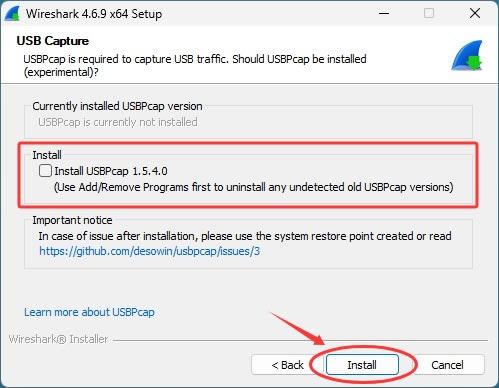
安装 USBPcap,想抓取 USB 通信数据的可以勾选上,点击 Install:
安装过程中,会启动 Npcap 的安装程序:
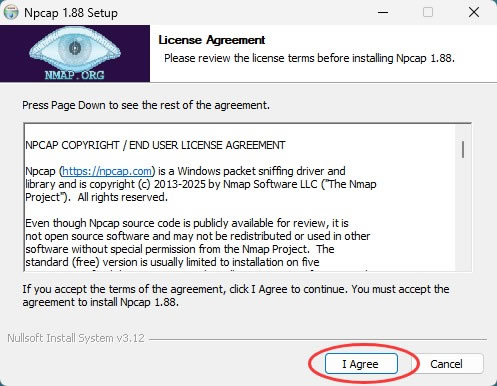
保持默认,点击 Install:
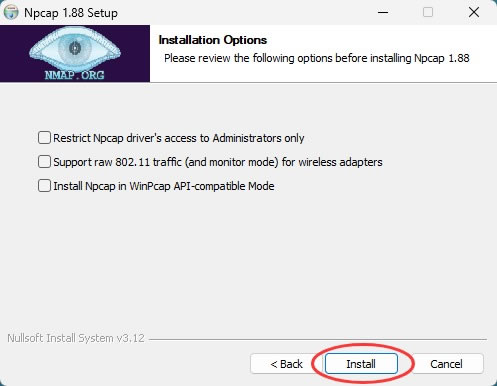
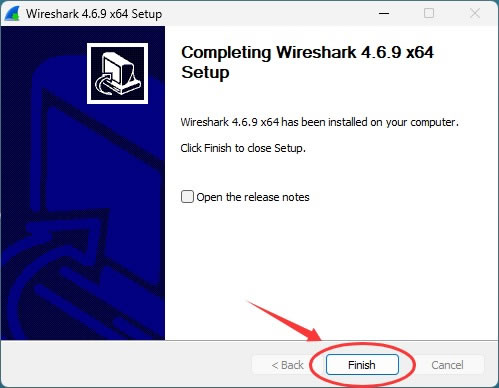
Npcap 安装完成后回到 Wireshark 安装程序,等待安装完成,点击"Finish"结束安装:
2)Linux安装
Linux 建议直接用发行版自带的软件源安装,Ubuntu/Debian 执行 sudo apt install wireshark,Fedora 执行 sudo dnf install wireshark。安装过程中会询问是否允许非管理员抓包,选“是”即可。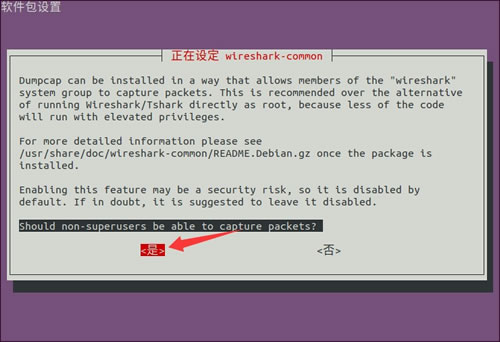
3)macOS安装
下载 dmg 镜像后双击打开,把 Wireshark 图标拖进 Applications 文件夹即可。汉化Wireshark
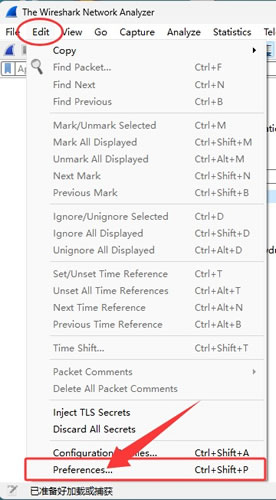
Wireshark 官方安装包本身就自带简体中文语言包,如果界面显示英文,手动切换一下即可。打开 Wireshark,点击菜单栏的 Edit(编辑)→ Preferences(首选项):
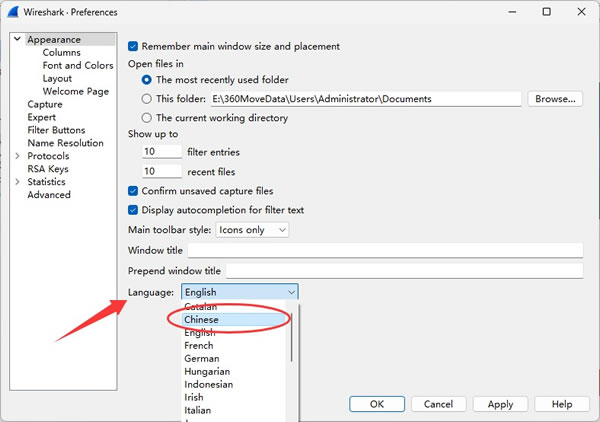
在左侧列表选择 Appearance(外观),把语言选项改为 Chinese 简体中文,点击 OK 或者 Apply ,整个界面就变成中文了:
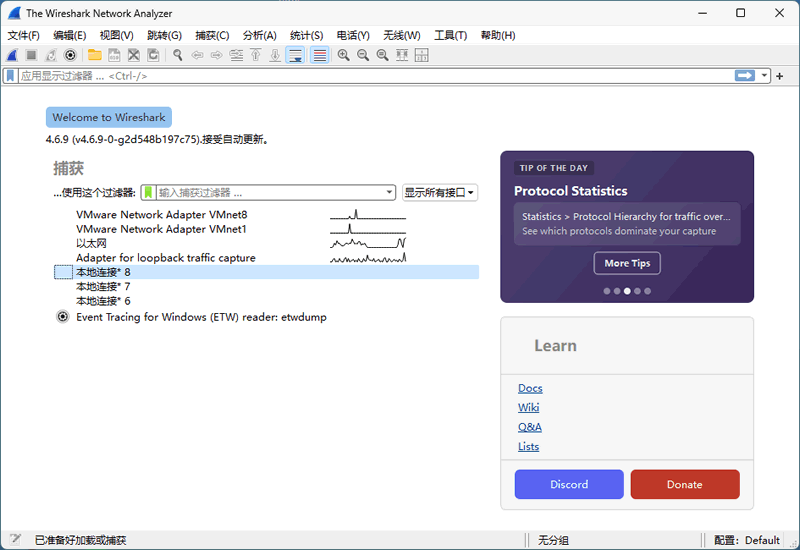
切换语言后,菜单、右键菜单、过滤器提示等都会同步变成中文,使用起来方便很多。
Wireshark基础使用
Wireshark 的功能很强大,但新手掌握下面几步就能开始实战了。1)选择网卡开始抓包
打开 Wireshark,首页会列出电脑上所有的网卡接口,每个网卡旁边还有实时跳动的波形图,哪个有波动说明哪个在传数据。双击正在联网的网卡(一般是有线网卡或 Wi-Fi 网卡),抓包就开始了。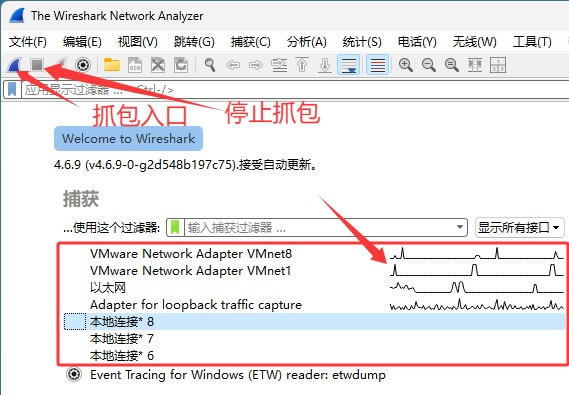
顶部工具栏的鲨鱼鳍图标也是开始抓包的入口,红色的方块图标则是停止抓包。抓包过程中数据包列表会不断刷新,停止后就可以对抓到的数据进行分析。
2)认识主界面
停止抓包后,界面分成三个区域: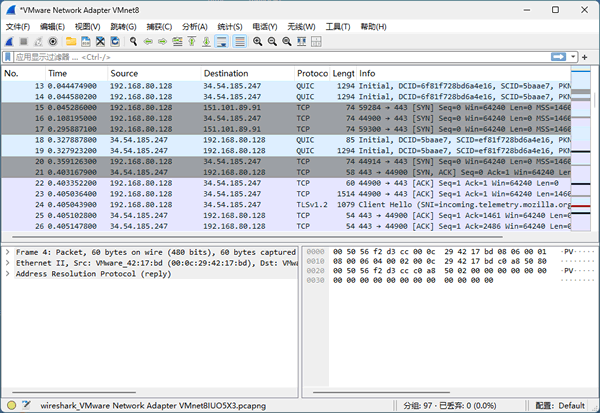
- 最上方是数据包列表,每一行代表一个数据包,显示编号、时间、源地址、目的地址、协议和基本信息;
- 左下方是数据包详情,点列表里任意一个包,这里会分层显示它的协议结构(以太网、IP、TCP/UDP、应用层);
- 右下方是数据包原始字节,显示数据包对应的十六进制内容和 ASCII 字符。
日常分析主要看前两个区域。
3)使用显示过滤器
抓包数据量大,全靠显示过滤器来筛。过滤器框在工具栏下方,输入语法后按回车生效: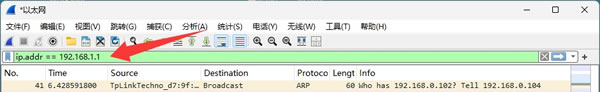
下面几个是最常用的过滤条件:
| 过滤器语法 | 作用 |
|---|---|
| ip.addr == 192.168.1.1 | 只看这个 IP 地址相关的所有包 |
| ip.src == 192.168.1.1 | 只看从这个 IP 发出去的包 |
| ip.dst == 192.168.1.1 | 只看发给这个 IP 的包 |
| tcp.port == 443 | 只看 443 端口(HTTPS)的包 |
| http | 只看 HTTP 协议的包 |
| dns | 只看 DNS 域名解析的包 |
| icmp | 只看 ping 的 ICMP 包 |
| tcp.port == 80 || udp.port == 53 | 两个条件满足其一(或者) |
| http && ip.src == 192.168.1.1 | 两个条件同时满足(并且) |
| !arp | 排除 ARP 协议(感叹号表示取反) |
4)追踪TCP流
HTTP 请求和响应可能被拆成很多个数据包,一个个看太麻烦。在任意一个 HTTP 包上点右键,选择“追踪流→TCP 流”,Wireshark 会把这次完整对话重新拼起来,用红蓝两种颜色分别显示客户端和服务器的内容,网页请求发了什么、服务器回了什么都一目了然。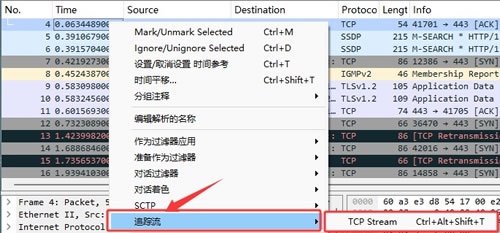
5)查看统计信息
点击菜单栏的"统计",可以打开"协议分级"、"会话"、"端点"等统计视图:- "协议分级"会列出各种协议占用的流量比例,帮你快速判断流量主要花在哪类协议上;
- "会话"和"端点"则能看出本机都和哪些 IP 有过通信、通信量多大,对排查异常联网很有帮助。
6)其它实用功能
① 抓包分析完成后,按 Ctrl+S 可以把数据保存为 .pcapng 文件,方便之后继续分析或发给别人协助排查。按 Ctrl+O 可以打开之前保存的抓包文件,重新查看当时的网络情况,这一点在处理历史问题时非常实用。② 当抓包数据量很大时,按 Ctrl+F 打开查找窗口,可以按字符串、十六进制值或正则表达式在数据包内容里搜索关键词,比如直接搜索某个网址或某段报错文字,快速定位到对应的数据包,比手动翻找高效得多。
Wireshark新手常见问题
1)Npcap 一定要装,Wireshark 自己不带抓包驱动,Windows 上靠 Npcap 才能读到网卡数据。2)不抓包时记得停止,文件会很大。抓包文件每秒可能增长几 MB 到几十 MB,抓一会儿就点红色方块停止,再用过滤器筛选,避免磁盘被占满。
3)Wireshark 只能抓经过自己网卡的数据包。普通环境下,你只能看到自己电脑的流量,抓不到别人电脑的包,连接 Wi-Fi 时也只能抓到自己设备的流量,这些是网络本身的工作原理,不是软件的问题。
4)抓包几乎不会影响网速,主要是磁盘写入和 CPU 解析的开销,正常办公网络感觉不到。
 ICP备案:
 公安部网络备案: